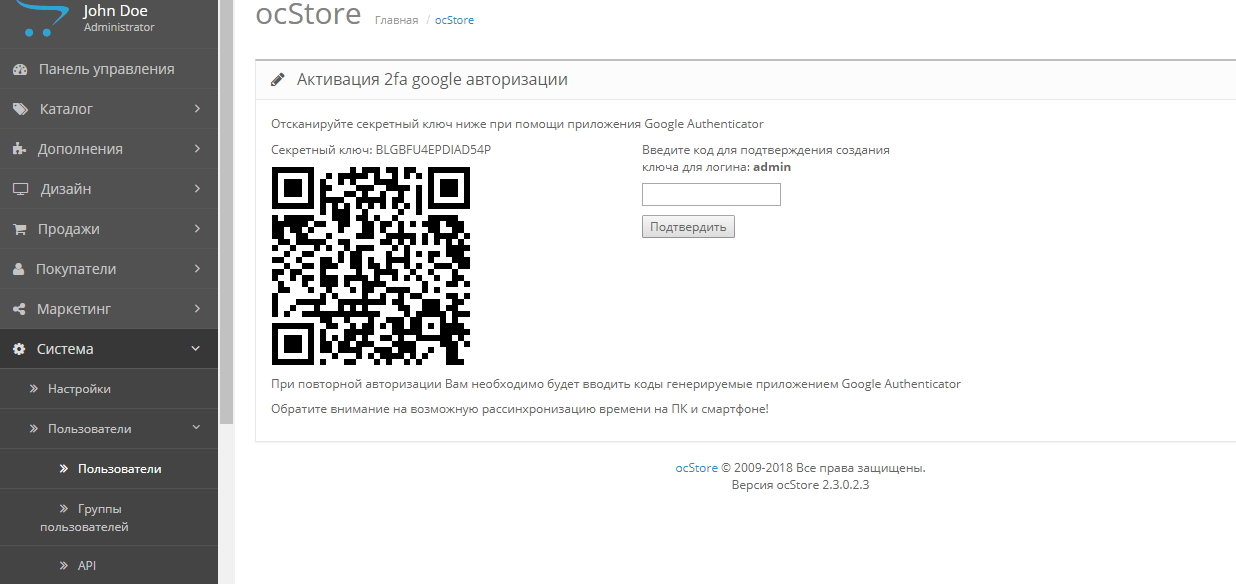
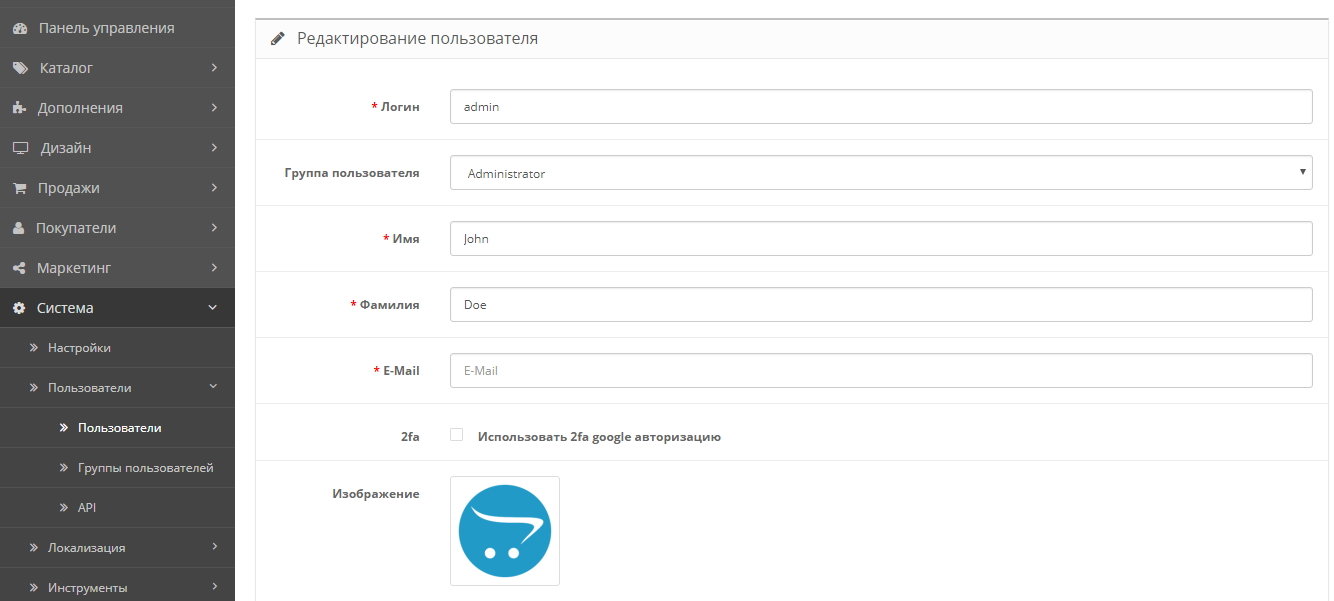
Google 2-factor authentication for admin panel


Що можна обрати замість
Вирішують ту саму задачу, але іншим способом або частково.

Інші рішення в тій самій області магазину.

Free Community Edition. WAF, virus/shell scanner, IP auto-block, admin protection, traffic monitoring, Cloudflare — every OpenCart protection tool in one module. Open beta: test it and send feedback.
Updated
OcBox Antihack — every OpenCart attack-protection method in one free module (Community Edition)
Free
604

Admin Log позволяет записывать все действия всех пользователей в административной части вашего интернет магазина. Благодаря присутствующим опциям вы можете настроить лог под свои нужды.
Модуль можно использовать не только для интернет магазинов с несколькими администраторами/редакторами, а и например, для контроля разработчиком за пользователем, для предотвращения “настроек” по не знанию, для отслеживания попыток взлома авторизации или попыток доступа в запрещенный раздел.
Опции модуля предельно обширны и позволяют максимально точно настроить запись (логирование) действий в админке вашего интернет магазина на Opencart. Вы можете:
включить или выключить запись вообще;
включить или выключить запись авторизаций (входов);
включить или выключить запись деавторизаций (выходов);
включить или выключить запись неверных авторизаций, позволяя таким образом отследить попытку взлома вашей администраторской панели с помощью подбора паролей (брут форса);
включить или выключить запись просмотров разделов (просто доступ);
включить или выключить запись редактирования разделов (обновление);
настроить запись всех действий, только разрешенных действий, или только попытки запрещенных действий.
Для редактирования самого лога предусмотрено удаление как отдельных записей, так и полная очистка лога. При выполнении этих действий в лог будут сделаны соответствующие записи, что позволит предотвратить безнаказанную очистку лога.
Установку можно произвести либо с заменой файла (system/library/user.php), либо с установленным vQmod. В файлах архива присутствует описание модуля, инструкция по установке, скриншоты работы, файлы для установки с vQmod и без.
С подробной информацией и остальными модулями вы можете ознакомиться на официальном сайте: http://nikita-sp.com.ua
Страница модуля: http://nikita-sp.com.ua/2015/01/module-admin-log-for-opencart.html..
Updated
Администраторский лог
Free
150

Компонент JOOMIDO ANTIHACKER входит в пакет инструментов JOOMIDO TOOLKIT, и предназначен для отслеживания и блокировки хакерских атак.
Сама идея взята от джумловского компонента OSE ANTIHACKER, который больше не поддерживается разработчиком. Ранее проверку работы компонента защиты проверял на OPENCART, правда с использованием джумловских библиотек, но позже занялся разработкой системы с использованим стандартных методов opencart, а также реализацией админки с jQuery.
О функционале
1) защита админки путем использования секретной ссылки типа domen/admin?_key=_var
При включенном режиме попытки входа по стандартной ссылке блокируются и происходит редирект на главную.
2) блокировка I уровня, когда потенциально опасный код вставлен в ссылку, типа domen? chr= (сигнатуры таких кодов хранятся в БД).
3) блокировка II уровня, когда запрос передается методом get или post. Для проверки потенциальной опасности используется последняя версия библиотеки HTMLPurifier
Все атаки заносятся в лог, а также отпавляется сообщение на почту (рекомендуется использовать SMTP, потому как многие сервера болше не будут поддерживать метод MAIL). В будушем планирую добавить отправку в Telegram.
В последующих релизах буду учитывать пожелания пользователей, а также добавлю функционал, типа сканирование загружаеміх файлов антивирусом (сейчас занимаюсь разработкой системы ANTIVIRUS). Еще планирую добавить проверку и блокировку заходов с токсичных доменов, а также улучшить проверку на основе результатов тестовых атак IronWasp и других инструментов.
Пока только для версии 2.3. В ближайшее время выложу доработки длч 2 и 3 версий.
Установка Демо-версии
1) Загружаем языковой файл меню language_menu.ocmod.zip
2) Инсталлируем модификатор меню toolkit_menu_23.ocmod.xml
В админ-панели появится новая вкладка. Так как еще не загужены модули ToolKit, эта вкладка не открывает подпункты.
3) Загружаем архив библиотек system.ocmod.zip
4) Загружаем архив manual.ocmod.zip
5) Загружаем архив системы администрирования admin.ocmod.zip
6) На вкладке Joomido ToolKit появится подпункт Antihacker. Настройте разрешения админа, и проведите установку.
Тестовые данные (в файле example.sql) можно загузить при помощи инструмента восстановления бэкап.
В демо режиме имеется возможность настройки секретной ссылки для входа в админку. Для того инсталлируем модификатор toolkit_admin_antiacker_23.ocmod.xml
В полной версии доступно тестирование / иммитация атак из админки.
Установка Полной версии
1) Загружаем языковой файл меню language_menu.ocmod.zip
2) Инсталлируем модификатор меню toolkit_menu_23.ocmod.xml
В админ-панели появится новая вкладка. Так как еще не загужены модули ToolKit, эта вкладка не открывает подпункты.
3) Загружаем архив библиотек system.ocmod.zip
4) Загружаем архив manual.ocmod.zip
5) Загружаем архив системы администрирования admin.ocmod.zip
6) На вкладке Joomido ToolKit появится подпункт Antihacker. Настройте разрешения админа, и проведите установку.
7) Загружаем архив catalog.ocmod.zip
8) Инсталлируем модификатор toolkit_admin_antiacker_23.ocmod.xml
9) Инсталлируем модификатор toolkit_catalog_antiacker_23.ocmod.xml
Примечание. Подключить модуль также можно без инсталляции модификаторов toolkit_admin_antiacker_23.ocmod.xml и toolkit_catalog_antiacker_23.ocmod.xml
Для этого необходимо:
- открыть на сервере файл system/framework.php
- найти строки
// Front Controller
$controller = new Front($registry);
- добавить перед ними код
$loader->controller('tool/antihacker');
Важно! В демо-режиме такой вариант подключения (через framework.php) не подходит, поэтому для его применения необходимо создать файл catalog/controller/tool/antihacker.php с нижеприведенным кодом
class ControllerToolAntihacker extends Controller {
public function index()
{}
}..
Submitted
Компонент Joomido Antihacker
Free
10

Работает на всех версиях opencart.
Сделан с целью отражения примитивных брутфорс атак
Для версий 2.х использовать ocmod
Для версих 1.5.х использовать vqmod файл
Изменяет url страницы авторизации в админку по дефолту на domain.com/admin/?secretkey=mysecretkey
Параметр secretkey можно легко заменить на свой в этом учаcтке кода. Выделяю жирным, что стоит менять.
$mysecretkey='mysecretkey';..
Updated
Изменяет url админки
Free
755
Продаж «Google 2-factor authentication for admin panel» призупинено
Ми підібрали схожі модулі інших розробників — їх можна придбати вже зараз.
Інші варіанти
2.0
Ioncube Loader: Ні
Sales paused
Продаж призупинено адміністрацією форуму.
OpenCart3.0, 2.3, 2.2, 2.1, 2.0
ocStore3.0, 2.3.0.2.4, 2.3, 2.2, 2.1
License typeНа один домен
Activation methodЗа запитом в приватні повідомлення, За запитом на пошту, По емейлу
Ioncube LoaderНі
Get request to server of developerНі
Downloads19
Submitted04/01/2018
Updated11/11/2024
File Size249.99 kB

-
Recently Browsing 0 members
- No registered users viewing this page.